Audit Trail: Uji Riwayat Perubahan dan Hak Akses
Gunakan skenario audit trail untuk mengecek pelaku, waktu, nilai sebelum-sesudah, penolakan izin, dan perubahan otomatis saat demo aplikasi.

 Tim Sparta6 menit baca
Untuk pemeriksaan yang lebih khusus, baca Hak Akses HPP: Uji Kerahasiaan untuk Sales. Pembahasan tersebut membantu menjawab: Bagaimana membuktikan sales tidak melihat harga pokok?
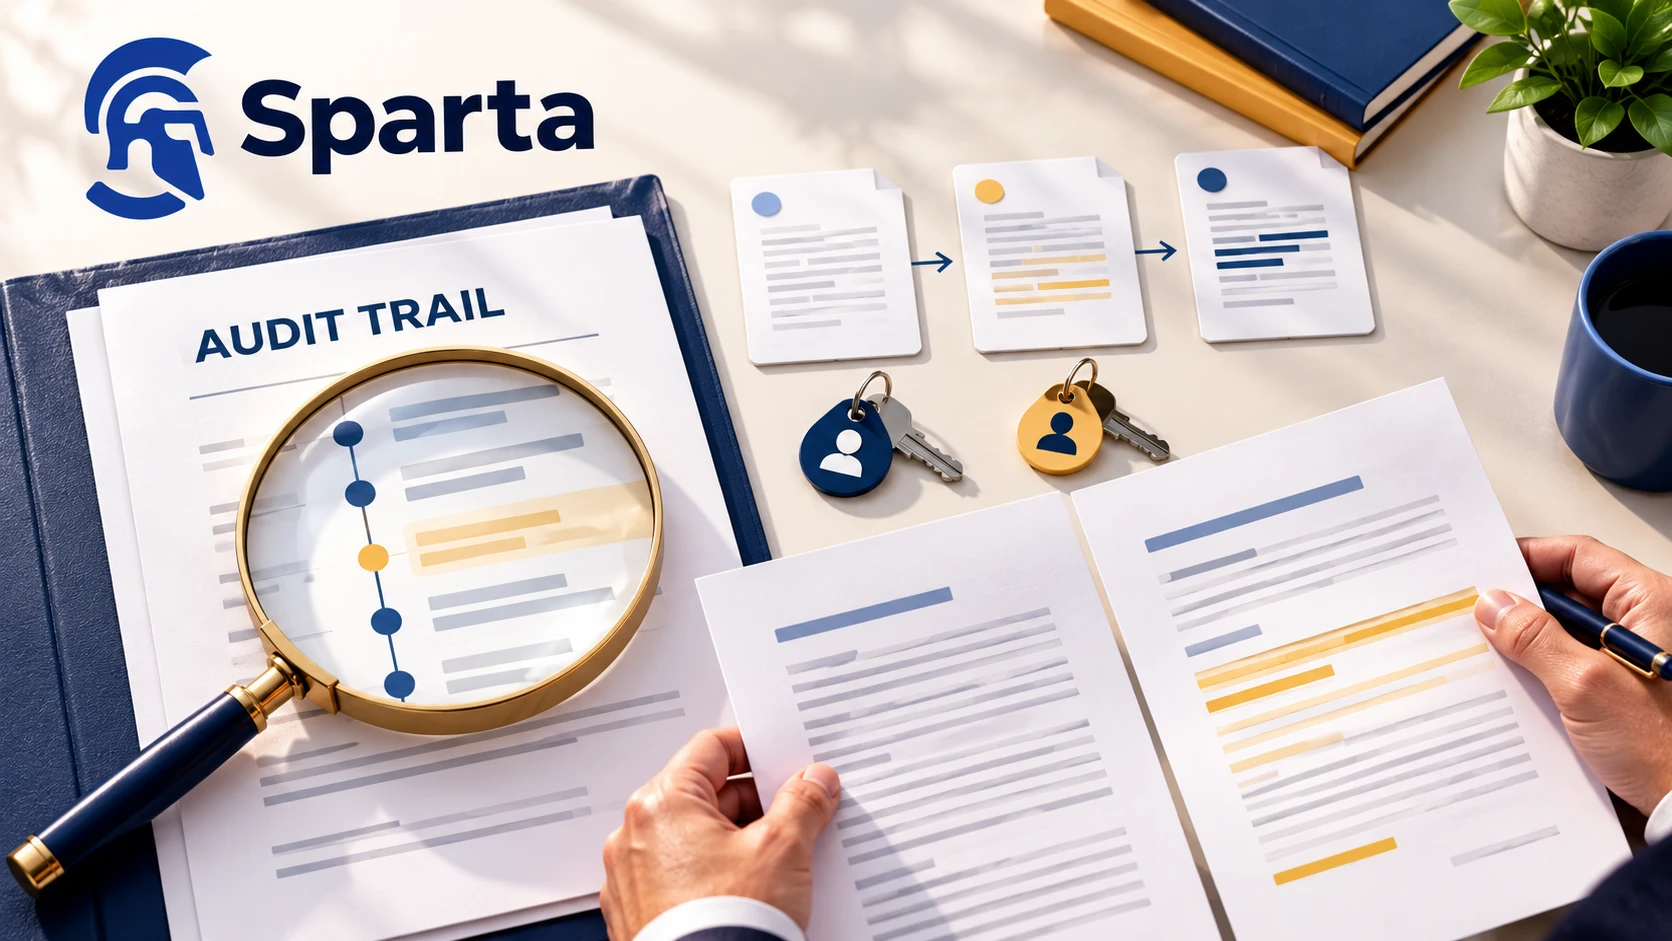
Audit trail adalah jejak aktivitas yang membantu Anda menelusuri siapa melakukan perubahan, kapan dilakukan, dan data apa yang terpengaruh. Saat memilih aplikasi akuntansi, uji menggunakan dokumen contoh dan dua akun dengan izin berbeda. Periksa hasil perubahan yang diizinkan, percobaan yang ditolak, serta riwayat sebelum dan sesudahnya. Daftar aktivitas yang hanya menulis dokumen diperbarui belum tentu cukup untuk menjelaskan perubahan angka.
Untuk pemeriksaan lanjutan, baca Xero Indonesia: Cukup untuk Stok Bisnis Dagang?.
Pisahkan jejak perubahan dari pembatasan izin
Hak akses menentukan tindakan yang boleh dilakukan pengguna. Jejak perubahan membantu menelusuri tindakan yang sudah terjadi. Keduanya perlu diperiksa karena riwayat yang lengkap tidak otomatis mencegah edit yang tidak berwenang, sedangkan tombol yang disembunyikan tidak membuktikan semua jalur perubahan ditolak. Untuk pemilik usaha, hasil yang dibutuhkan adalah pembagian kerja yang jelas dan kemampuan menjelaskan perubahan tanpa mengandalkan ingatan staf.
Artikel ini memberi skenario penilaian operasional, bukan pernyataan kepatuhan audit atau sertifikasi keamanan. Gunakan perusahaan contoh atau lingkungan demo yang disetujui, bukan mencoba mengubah data pelanggan sungguhan. Minta penyedia menyiapkan akun uji dengan peran yang sesuai. Jangan meminjam satu akun pemilik untuk semua peserta, sebab hasilnya tidak menunjukkan apakah pembatasan pengguna benar-benar bekerja.
Dokumentasi audit log QuickBooks Online memperlihatkan contoh informasi tanggal perubahan, pengguna, dan rincian transaksi, serta aktivitas dari profil sistem. Contoh vendor yang diperiksa pada November 2026 ini membantu membentuk pertanyaan demo. Fitur, cakupan peristiwa, dan akses log pada aplikasi lain perlu diverifikasi sendiri; nama audit trail tidak menjamin isi yang seragam.
Siapkan dokumen dan hasil yang diharapkan
Misalnya dalam perusahaan demo, faktur draft berisi lima filter dengan harga Rp100.000 per unit. Nilai barangnya Rp500.000, tanpa pajak atau unsur lain dalam contoh. Siapkan akun admin yang boleh mengubah draft dan akun pembaca yang hanya boleh melihat. Catat nomor dokumen, waktu uji, serta pengaturan izin awal agar hasil dapat diulang. Semua ini skenario hipotetis yang dapat Anda minta, bukan laporan pengujian produk tertentu.
Jangan menetapkan semua aplikasi harus memakai format tabel ini. Yang penting, peninjau dapat menjawab pertanyaan yang sama dari bukti yang tersedia. Bila nilai lama tidak ditampilkan di layar utama, minta dibuka riwayat detail atau metode lain yang disediakan. Jika informasi memang tidak tersedia, tandai sebagai keterbatasan. Hindari memberi tanda lulus berdasarkan janji bahwa tim pengembang bisa menambahkannya nanti.
Skenario pertama: ubah draft lalu telusuri selisihnya
- Masuk sebagai admin pada lingkungan contoh dan buka dokumen yang disepakati. Pastikan status draft serta jumlah awal terlihat.
- Ubah jumlah dari lima menjadi enam dan simpan satu kali. Buka ulang untuk memastikan hasil simpan sesuai.
- Temukan catatan riwayatnya. Periksa identitas pelaku, waktu, dokumen, serta informasi perubahan jumlah.
- Cocokkan nilai contoh: lima kali Rp100.000 menjadi enam kali Rp100.000, sehingga nilai barang naik Rp100.000.
- Kembalikan nilai sesuai prosedur demo yang disetujui dan periksa apakah kejadian pengembalian tetap dapat ditelusuri, bukan menimpa jejak pertama.
Jika layar hanya menampilkan terakhir diedit oleh admin, tanyakan apakah riwayat beberapa perubahan tersedia. Dua edit berurutan oleh orang yang berbeda tidak cukup dijelaskan oleh nama orang terakhir. Minta juga contoh perubahan keterangan tanpa perubahan jumlah. Petugas perlu dapat membedakan pekerjaan administratif ringan dari perubahan isi, sesuai kebutuhan kendali perusahaan dan kemampuan aplikasi yang diperlihatkan.
Catat perbedaan tanggal transaksi dengan waktu perubahan. Faktur dapat bertanggal Senin tetapi baru dikoreksi Rabu. Riwayat harus dibaca berdasarkan makna kolomnya, bukan sekadar melihat tanggal paling dekat. Bila tim bekerja dari zona waktu berbeda, pastikan tampilan waktunya dimengerti. Ini membantu penelusuran kejadian, terutama ketika pemilik menanyakan siapa yang mengubah dokumen setelah laporan diunduh.
Skenario kedua: coba akun dengan izin terbatas
Keluar dari akun admin, lalu masuk sebagai pembaca. Minta peserta membuka dokumen contoh yang sama melalui daftar maupun tautan langsung yang memang disediakan aplikasi. Periksa apakah isinya dapat dilihat sesuai izin dan apakah tindakan edit, simpan, batal, ekspor, atau lampiran mengikuti kebijakan yang Anda minta. Daftar tindakan yang diuji harus cocok dengan pekerjaan staf, bukan semua fungsi sekaligus tanpa tujuan.
Jika akun pembaca dapat membuka layar edit, jangan langsung menyimpulkan perubahan pasti berhasil. Periksa apakah penyimpanan ditolak dengan pesan yang jelas. Sebaliknya, tombol yang tidak ada bukan bukti lengkap pembatasan. Minta penyedia memperlihatkan penolakan pada jalur resmi yang relevan. Pengujian ini tidak meminta Anda membobol sistem atau menggunakan alat di luar alur demo yang disetujui.
Tanyakan apakah percobaan yang ditolak dicatat, di mana catatannya, dan siapa yang dapat membacanya. Beberapa produk memisahkan log keamanan dari riwayat transaksi. Ketidakhadiran percobaan gagal di riwayat dokumen belum tentu berarti tidak ada pencatatan sama sekali. Tuliskan lokasi dan cakupan informasi yang diperlihatkan agar pemilik mengetahui batas penelusuran setelah sistem dipakai.
Skenario ketiga: perubahan otomatis dan persetujuan
Minta contoh aktivitas sistem, misalnya impor data contoh atau proses otomatis yang didukung produk. Periksa apakah pelakunya dibedakan dari pengguna yang meninjau hasil. Dokumentasi QuickBooks yang dirujuk tadi menjelaskan bahwa profil System Administration dapat muncul untuk perubahan otomatis atau efek tidak langsung. Poin evaluasinya adalah memahami sumber kejadian, bukan menganggap semua baris tanpa nama manusia sebagai kesalahan.
Jika aplikasi mempunyai agen yang menyiapkan dokumen, telusuri permintaan, draft hasil, persetujuan, dan perubahan akhir menurut alur yang tersedia. Tanya siapa yang dicatat sebagai pengusul dan siapa sebagai penyetuju. Jangan menyamakan satu tanda setuju pada percakapan dengan persetujuan semua tindakan berikutnya. Untuk pertanyaan lebih luas tentang kemampuan agen, baca panduan software akuntansi AI; pemeriksaan artikel ini khusus pada bukti perubahan dan izin.
Nilai hasil dengan kebutuhan operasional yang jelas
Bagi hasil menjadi terbukti dalam demo, belum diperlihatkan, dan tidak tersedia menurut penjelasan penyedia. Hindari menjumlahkan semua centang menjadi skor keamanan seolah-olah ada standar universal. Beberapa kekurangan mungkin membuat proses Anda tidak dapat dijalankan, misalnya petugas penjualan dapat mengubah data yang seharusnya hanya disetujui pemilik. Kekurangan lain dapat ditangani lewat prosedur, tetapi tetap perlu keputusan yang disadari.
Tanyakan berapa lama riwayat tersedia, apakah dapat diekspor, siapa yang boleh melihatnya, dan bagaimana mencari dokumen yang dibatalkan. Minta jawaban tertulis untuk kebutuhan penting. Jangan mengklaim suatu log tidak dapat diubah hanya dari tampilan layar yang tidak memiliki tombol hapus. Kepastian desain serta akses administrator memerlukan bukti penyedia yang sesuai, melampaui pemeriksaan antarmuka singkat.
Simpan catatan hasil bersama versi produk, tanggal, skenario, dan bukti yang diizinkan. Gunakan hasil ini melengkapi perbandingan software akuntansi, bukan menggantikan pemeriksaan kesesuaian transaksi dan laporan. Setelah pembagian peran disepakati, jadwalkan peninjauan ulang ketika staf pindah tugas agar izin lama tidak terus melekat tanpa kebutuhan.
Bawa skenario perubahan saat meminta akses
Siapkan satu draft contoh dan daftar tindakan yang boleh dilakukan setiap peran. Minta akses awal Sparta untuk mencoba dengan data sendiri dan memeriksa hasilnya bersama tim. Sparta memiliki pengaturan peran; tindakan tulis agen meminta persetujuan dan faktur disiapkan sebagai draft untuk ditinjau pengguna. Mintalah diperlihatkan rincian jejak perubahan yang Anda butuhkan, termasuk nilai sebelum-sesudah dan cakupan ekspor, sebelum menyatakan kebutuhan kontrol perusahaan sudah terpenuhi.